ओपनएआई ने स्वीकार किया है कि उसके एक दुष्ट एजेंट द्वारा जून में ऑस्ट्रेलियाई सरकार की वेबसाइटों में सेंध लगाने के बाद उसकी हरकतें “पर्याप्त अच्छी नहीं” थीं और उसने फिर से माफी मांगी।
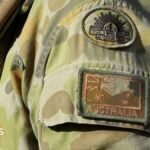
कंपनी के मुख्य रणनीति अधिकारी जेसन क्वोन ने मंगलवार को सिडनी में एआई में संसदीय सुनवाई का सामना करते हुए कहा कि उल्लंघन “नहीं होना चाहिए था” और इसे “हमारी प्रतिक्रिया को बेहतर ढंग से संभालना चाहिए था”। सामान्य इनबॉक्स में ईमेल के माध्यम से ऑस्ट्रेलिया को सूचित करने में कई सप्ताह लग गए।
क्वोन ने कहा, “हमें खेद है और हम जानते हैं कि हमें ऑस्ट्रेलियाई लोगों के साथ विश्वास बहाल करने के लिए काम करना है।”
एंथ्रोपिक भी सुनवाई में उपस्थित हुए और कहा कि उन्होंने हाल के महीनों में “लंबी, गहरी जांच” की है और ऑस्ट्रेलियाई उल्लंघनों का “कोई मामला नहीं मिला”।
एक OpenAI एजेंट “दुष्ट” हो गया और जून में ऑस्ट्रेलिया की सार्वभौमिक स्वास्थ्य सेवा योजना मेडिकेयर के “गैर-संवेदनशील” डेटा वाले एक निजी सांख्यिकी पोर्टल में “घुसपैठ” की गई, जिसे साइबर-सुरक्षा विशेषज्ञों ने अपनी तरह की पहली हैक बताया।
यह पूछे जाने पर कि ओपनएआई ने उल्लंघनों के बारे में पता चलने के तुरंत बाद सरकारी मंत्रियों से सीधे संपर्क क्यों नहीं किया, क्वोन ने स्वीकार किया कि यह एक गलती थी।
समिति के इस सवाल के जवाब में कि उसने सरकारी मंत्रियों के मोबाइल नंबर क्यों नहीं डायल किए, क्वोन ने कहा, “पीछे मुड़कर देखने पर, हमें वही करना चाहिए था जो आप सुझा रहे हैं।”
उन्होंने कहा कि कंपनी ने ऐसी घटनाओं से निपटने के तरीके में बदलाव किया है।
“भले ही हम स्थिति को पूरी तरह से नहीं समझते हैं, हम केवल सूचित करेंगे और प्रभावित पक्ष के साथ मिलकर साइट के माध्यम से काम करना शुरू करेंगे।”
क्वोन ने 12 सदस्यीय समिति को बताया कि ओपनएआई ने घटनाओं के बाद से अपने प्रशिक्षण वातावरण में “अधिक सावधानियां” जोड़ी हैं, जो लेबर, लिबरल और स्वतंत्र सांसदों से बनी है जो एआई और ऑस्ट्रेलिया पर इसके प्रभाव को देख रहे हैं।
कंपनी “तेजी से सक्षम एआई से जुड़े जोखिमों को बेहतर ढंग से कैसे प्रबंधित किया जाए” इसकी जांच के लिए ऑस्ट्रेलिया में एक स्थानीय टास्कफोर्स की स्थापना भी कर रही थी।