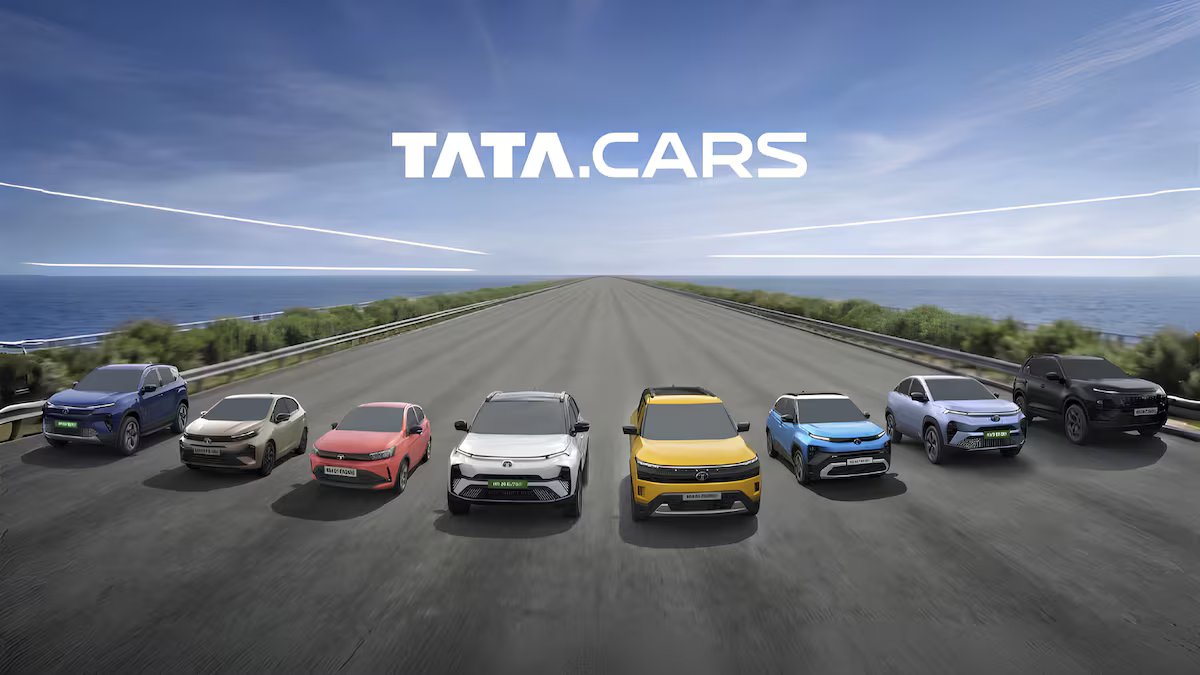
इंडियन कंप्यूटर इमरजेंसी रिस्पांस टीम (CERT-In) ने हाल ही में चेतावनी दी थी कि टाटा मोटर्स के iRA 2.0 और iRA.ev कनेक्टेड वाहन ऐप में चार सुरक्षा खामियां हैं।
इसने भेद्यता नोट CIVN-2026-0537 के रूप में चेतावनी जारी की और गंभीरता को “उच्च” रेटिंग दी। एजेंसी ने कहा कि खामियां किसी हमलावर को “संवेदनशील क्रेडेंशियल्स या वाहन संबंधी जानकारी और सेवाओं तक पहुंच प्राप्त करने की अनुमति दे सकती हैं।”
iRA 2.0 पेट्रोल और डीजल कारों वाले ग्राहकों के लिए है, जबकि iRA.ev इलेक्ट्रिक वाहन मालिकों के लिए है। चेतावनी में iRA 2.0 संस्करण 26.7.3 और उससे नीचे, और iRA.ev संस्करण 26.7.2 और उससे नीचे शामिल हैं।
CERT-In ने उपयोगकर्ताओं को iRA 2.0 संस्करण 26.8.2 और iRA.ev संस्करण 26.9.1 में अपग्रेड करने की सलाह दी है। टाटा मोटर्स पैसेंजर व्हीकल्स को भेजे गए ई-मेल का जवाब नहीं मिला।
ऐप्स स्मार्टफोन को कार के रिमोट कंट्रोल में बदल देते हैं। उपयोगकर्ता इसके स्थान को ट्रैक कर सकते हैं, वाहन के स्वास्थ्य, यात्रा विवरण और ईंधन या बैटरी की स्थिति की जांच कर सकते हैं, और दरवाजे लॉक करने या केबिन जलवायु सेट करने जैसे दूरस्थ आदेश भेज सकते हैं।
चार कमजोर स्थान
सीवीई-2026-121144 के रूप में ट्रैक किया गया पहला दोष यह है कि ऐप पैकेज में हार्डकोडेड सेवा खाता क्रेडेंशियल, एपीआई कुंजी और प्राधिकरण टोकन हैं। एक अप्रमाणित दूरस्थ हमलावर पैकेज डाउनलोड कर सकता है और बैकएंड सेवाओं तक पहुंचने और लक्षित सिस्टम पर “अनधिकृत संचालन” करने के लिए इस जानकारी को निकाल सकता है।
दूसरा, सीवीई-2026-121145, यह है कि ऐप्स अपने वेबव्यू घटक में लोड किए गए यूआरएल और मूल को ठीक से मान्य नहीं करते हैं। एक दूरस्थ हमलावर इसमें दुर्भावनापूर्ण वेब सामग्री भेज सकता है, बिना अनुमति के ऐप फ़ंक्शन के साथ इंटरैक्ट कर सकता है और लाइव बियरर प्रमाणीकरण टोकन प्राप्त कर सकता है। इनका उपयोग उपयोगकर्ता का प्रतिरूपण करने के लिए किया जा सकता है।
तीसरा, सीवीई-2026-121146, यह है कि प्रमाणीकरण टोकन विकास और डिबगिंग के लिए उपयोग किए जाने वाले एप्लिकेशन लॉग में दर्ज किए जाते हैं। लॉग तक पहुंच रखने वाला एक स्थानीय हमलावर उपयोगकर्ता का प्रतिरूपण करने और वाहन से संबंधित जानकारी और सेवाओं तक अनधिकृत पहुंच प्राप्त करने के लिए उजागर सत्र टोकन को पुनः प्राप्त और दुरुपयोग कर सकता है।
चौथा, सीवीई-2026-121147, यह है कि एसएसएल प्रमाणपत्र पिनिंग को नेटवर्क सुरक्षा कॉन्फ़िगरेशन में अनुचित तरीके से लागू किया गया है, जो पिनिंग नियंत्रण को अप्रभावी बनाता है।
नेटवर्क ट्रैफ़िक को बाधित करने के लिए तैनात एक हमलावर ऐप और इसकी बैकएंड सेवाओं के बीच संचार को बाधित या संशोधित कर सकता है। CERT-In ने कमजोरियों की रिपोर्ट करने का श्रेय प्रणव राजेंद्रन को दिया।
मालिकों के लिए जोखिम
साथ में, खामियां संवेदनशील जानकारी तक अनधिकृत पहुंच, उपयोगकर्ता प्रतिरूपण और एप्लिकेशन डेटा में अनधिकृत परिवर्तनों का जोखिम उठाती हैं। ऐसा कोई भी परिवर्तन प्रतिरूपित उपयोगकर्ता के विशेषाधिकारों के साथ किया जाएगा।
व्यापक चिंताएँ
यह सलाह तब आई है जब कनेक्टेड डिवाइस तेजी से हैक हो रहे हैं, जिससे वास्तविक दुनिया में नुकसान हो रहा है। हैकरों ने हाल ही में खाना खराब करने के लिए यूरोप में सुपरमार्केट के फ्रिजों का तापमान बढ़ा दिया।
कार उद्योग पर भी असर पड़ा है. 2016 में, शोधकर्ताओं ने दिखाया कि 1995 से बेची गई लगभग 100 मिलियन वोक्सवैगन कारों को दूर से अनलॉक किया जा सकता है। फरवरी 2022 में, एक प्रमुख टोयोटा आपूर्तिकर्ता पर साइबर हमले ने कंपनी को 14 संयंत्रों में उत्पादन लाइनें निलंबित करने के लिए मजबूर किया।
अगस्त 2025 में, जगुआर लैंड रोवर पर एक हमले ने इसकी उत्पादन लाइनों को पंगु बना दिया और इसे उत्पादन रोकने के लिए मजबूर होना पड़ा।
कृत्रिम बुद्धिमत्ता भी ऐसी खामियों की खोज और दोहन में तेजी ला रही है। सीईआरटी-इन ने हाल ही में सिस्टम में कमजोरियों का पता लगाने और संभावित रूप से शोषण करने पर प्रयोग चलाने के लिए एंथ्रोपिक के प्रतिबंधित एआई मॉडल, क्लाउड मिथोस तक पहुंच हासिल की है।
बुधवार को, एजेंसी ने सभी एआई सिस्टम के ऑडिट पर विस्तृत दिशानिर्देश भी जारी किए, जिसमें एआई से संबंधित साइबर सुरक्षा घटनाओं की रिपोर्टिंग के लिए अनिवार्य 6 घंटे की विंडो भी शामिल है।
टाटा कारों के ऐप्स में सुरक्षा खामियां हैं जिससे हैकर्स मालिकों का रूप धारण कर सकते हैं: सरकारी साइबर एजेंसी