समूह को 2021 में रूस में प्रतिबंधित कर दिया गया था और माना जाता है कि पॉज़्डन्याकोव अब विदेश में रहता है। तब से कुछ स्थानों पर इसका नाम बदलकर “पुरुष सेना” रख दिया गया है।
बीबीसी द्वारा देखा गया प्रारंभिक फर्जी ईमेल गुरुवार को 07:21 बजे विषय शीर्षक के साथ भेजा गया था: खतरे की चेतावनी।
इसे रोम में हवाईअड्डे का प्रबंधन करने वाली कंपनी एयरोपोर्टी डी रोमा (एडीआर) के कई कार्यालयों और व्यक्तियों के साथ-साथ शहर के फिमिसिनो हवाईअड्डे के खातों को भी संबोधित किया गया था। मूल ईमेल पता बोगोटा, कोलंबिया में राज्य स्वास्थ्य सेवाओं से जुड़ा हुआ प्रतीत होता है।
यह स्पष्ट नहीं है कि क्या अन्य देशों के हवाईअड्डों या एयरलाइनों को भी ऐसी ही या समान धमकी मिली है। ऐसा प्रतीत होता है कि शुक्रवार को दी गई कम से कम एक चेतावनी ईमेल से नहीं बल्कि फोन से आई है।
संपूर्ण इटालियन शब्द में लिखे गए, गुरुवार को रोम भेजे गए विचित्र पाठ में दावा किया गया कि “पुरुष राज्य” के “लड़ाकों” ने इटली के “नारीवादी शासन” पर हमले में दो आने वाली उड़ानों में विस्फोटक लगाए थे, जिसे “हमेशा याद रखा जाएगा”।
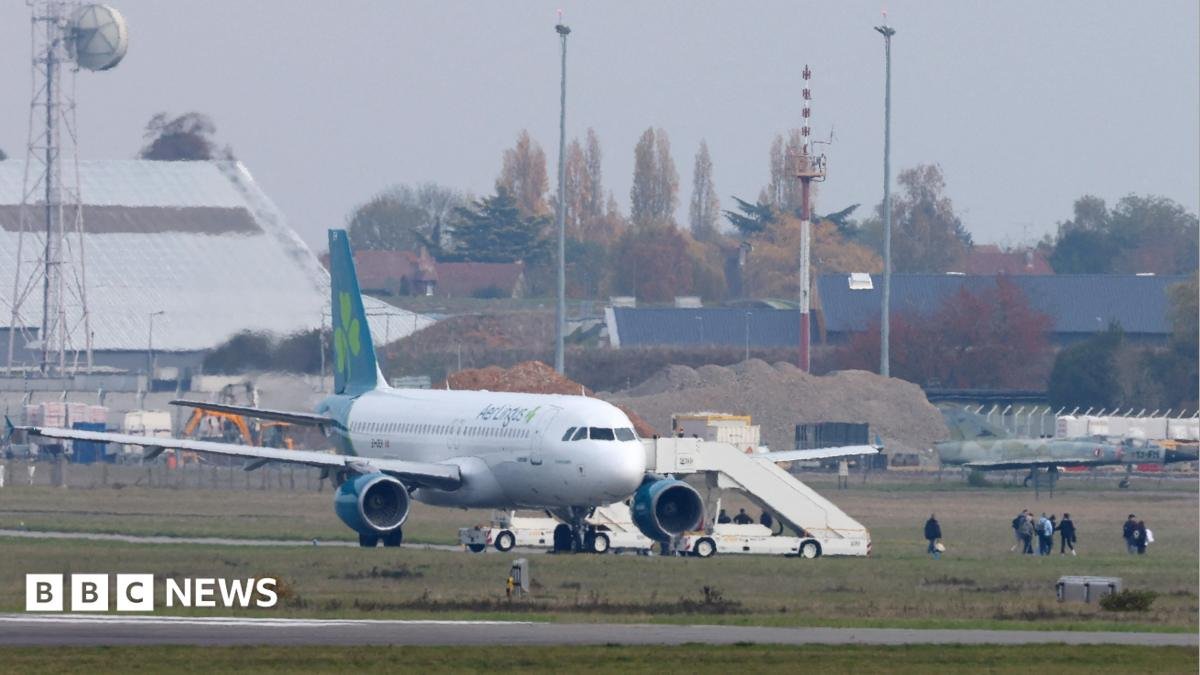
परिणामस्वरूप एक उड़ान को डायवर्ट किया गया – फ्रांस में उतरने का आदेश दिया गया – दूसरे को इतालवी वायु सेना के जेट द्वारा रोम में ले जाया गया, इस सप्ताह दूसरी बार हाथापाई हुई। किसी भी विमान में कोई विस्फोटक नहीं पाया गया, या किसी अन्य विमान में बम की धमकी मिलने की सूचना नहीं मिली।
यह पूछे जाने पर कि इस विशेष ईमेल को इतनी गंभीरता से क्यों लिया गया, रोम में एडीआर के एक सूत्र ने बीबीसी को बताया कि ऐसी चेतावनियाँ बेहद असामान्य थीं। हाल के वर्षों में उन्हें ऐसी कोई बात याद नहीं आई।
रूसी समूह के इनकार के बावजूद, इटली के ला स्टैम्पा अखबार को इसमें कोई संदेह नहीं है कि धमकियों के पीछे “माले राज्य” था, उसने एक लेख में पूछा कि क्या वह “शासन की सशस्त्र शाखा” के रूप में कार्य कर रहा है।
“हमला करना, और हमलों से इनकार करने में सक्षम होना…रूसी गेम प्लान का हिस्सा है,” अखबार लिखता है, बाहरी.
पॉज़्डन्याकोव से जुड़ा एक टेलीग्राम चैनल मुख्य रूप से यूक्रेन पर युद्ध के बारे में ज़बरदस्त रूस-समर्थक संदेशों और हाल के युवा विरोध प्रदर्शनों सहित यूरोप में समस्याओं और तनाव को उजागर करने वाले अन्य पोस्ट से भरा हुआ है।
बेलिंगकैट की ऑनलाइन जांच टीम, जिसने 2022 में समूह का अध्ययन किया था, ने इसे स्पष्ट चरमपंथी दूर-दराज़ विचारधारा के साथ रूसी आक्रमण का “मुखर और वीभत्स ऑनलाइन बूस्टर” कहा था।
जैसा कि पूरे यूरोप में इस बात की तलाश जारी है कि फर्जी मेलों के पीछे कौन है, और क्या वे समन्वित हो रहे हैं – या नकलचियों का काम हो सकता है – इटली के रक्षा मंत्री ने “अराजकता बढ़ाने की रणनीति” की चेतावनी दी है।
गुइडो क्रोसेटो ने कहा कि वह कुछ वर्षों से यूरोप के लिए “हाइब्रिड खतरे” की बात कर रहे थे।
मंत्री ने गुरुवार को हालिया साइबर हमलों का जिक्र करते हुए कहा, “मुझे ऐसा लगता है कि दिन-ब-दिन, रेफ्रिजरेटर से लेकर फ्रांस में रक्त की आपूर्ति तक की घटनाओं और अब इन झूठे अलार्मों तक, ऐसे लोग हैं जो तनाव को बढ़ावा देने में रुचि रखते हैं।”
क्रोसेटो ने कहा, “हमारी रुचि इसके विपरीत करने और देश की सुरक्षा सुनिश्चित करने में है।”
डेविड घिग्लियोन द्वारा अतिरिक्त रिपोर्टिंग