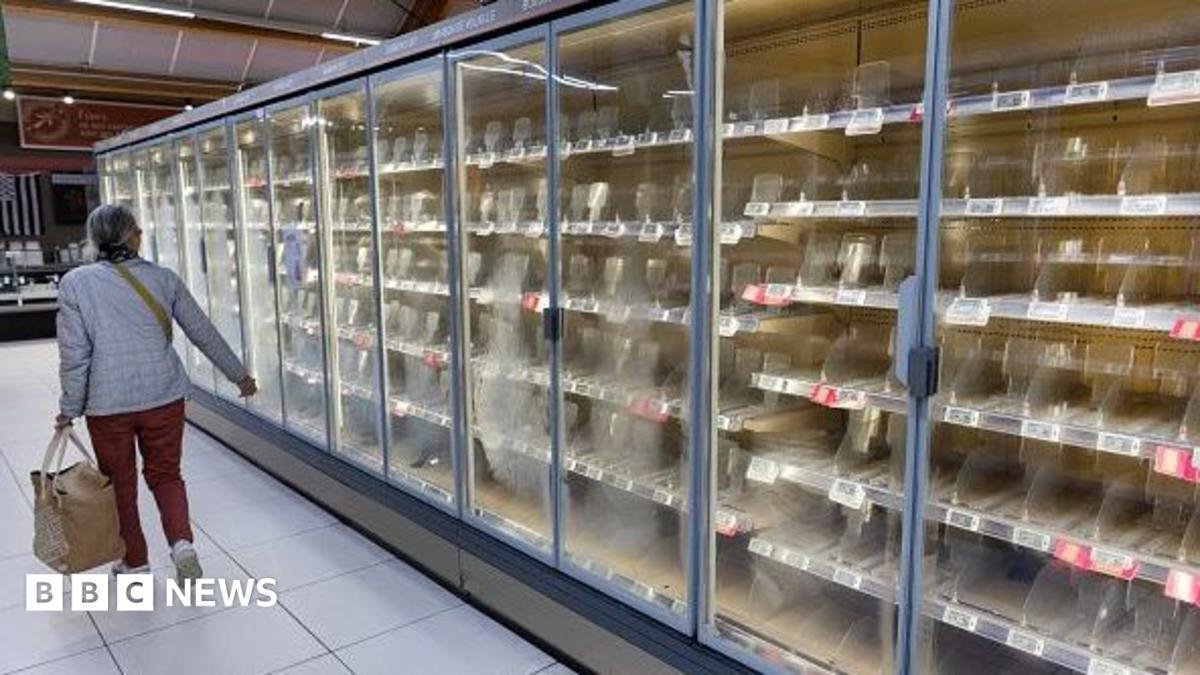
यूरोप भर के सुपरमार्केट इससे प्रभावित हुए हैं संदिग्ध साइबर हमला उनके फ्रिज और फ्रीजर को प्रभावित कर रहा है, और औद्योगिक मशीनरी से लेकर साधारण घरेलू उपकरणों तक इंटरनेट से जुड़े हार्डवेयर की कमजोरियों के बारे में चिंता बढ़ा रहा है।
इंटरनेट से जुड़े स्मार्ट उपकरणों में फ्रिज, सेंट्रल हीटिंग और यहां तक कि वॉशिंग मशीन भी शामिल हो सकते हैं।
और जबकि इससे उन्हें दूर से नियंत्रित करना आसान हो जाता है, सिद्धांत रूप में, कोई भी उपकरण जो ऑनलाइन जाता है, संभावित रूप से दुर्भावनापूर्ण अभिनेताओं द्वारा शोषण किया जा सकता है।
हालाँकि, इसका मतलब यह नहीं है कि हैकर्स इसे आसानी से नियंत्रित कर सकते हैं, और बड़े ब्रांड आमतौर पर यह सुनिश्चित करने के लिए काफी प्रयास करते हैं कि उनकी तकनीक सुरक्षित है।
कुछ उपकरणों में पहले भी शोषण पाए गए हैं। 2015 में, शोधकर्ताओं ने प्रदर्शित किया कि कैसे सैमसंग स्मार्ट फ्रिज में एक भेद्यता उन्हें इंटरनेट ट्रैफ़िक को बाधित करने की अनुमति दे सकती है।
लेकिन इस बात का कोई सबूत नहीं है कि नवंबर में सुपरमार्केटों को निशाना बनाकर किए गए साइबर हमलों में घरेलू उपकरणों को निशाना बनाया जा रहा है।
यूके के नेशनल साइबर सिक्योरिटी सेंटर (एनसीएससी) के पूर्व मुख्य कार्यकारी सियारन मार्टिन का कहना है कि कनेक्टेड डिवाइस को सुरक्षित बनाने के लिए निर्माताओं को और अधिक प्रयास करने की जरूरत है।
उन्होंने कहा, “हमें सुरक्षित डिवाइस और उत्पाद देने के लिए बड़ी तकनीक से और भी बहुत कुछ मांग करने की जरूरत है।”
उन्होंने उपभोक्ताओं को सलाह दी कि वे अपने डिवाइस को अपडेट रखें और जहां भी संभव हो बहु-कारक प्रमाणीकरण सक्षम करें।
उन्होंने कहा, “मुझे पता है कि यह दर्द है, लेकिन इसमें केवल कुछ सेकंड लगते हैं।”
अप्रैल 2024 से, यूके के कानून में कुछ उपभोक्ता स्मार्ट उपकरणों के निर्माताओं को न्यूनतम साइबर सुरक्षा मानकों को पूरा करने की आवश्यकता है, जिसमें पासवर्ड और सुरक्षा अपडेट की आवश्यकताएं शामिल हैं।
एनसीएससी ने कहा कि वह सुपरमार्केट की घटनाओं को समझने के लिए अंतरराष्ट्रीय भागीदारों और उद्योग के साथ काम कर रहा था, लेकिन वह यूके पर किसी भी प्रभाव से अनजान था।
हालाँकि, यूके साइबर डिफेंस के शोधकर्ताओं ने ब्रिटिश खुदरा विक्रेताओं से जुड़े 800 से अधिक प्रशीतन और भवन-नियंत्रण इंटरफेस की पहचान की है, जिन्हें सार्वजनिक इंटरनेट पर एक्सेस किया जा सकता है।
इसका मतलब यह नहीं है कि उन्हें हैक किया जा सकता है, लेकिन इससे वे कमजोर पासवर्ड या सॉफ्टवेयर कमजोरियों का फायदा उठाने वाले हमलावरों के संपर्क में आ सकते हैं।
सुपरमार्केट पर पहले के हमलों के बाद, सरकार पहले ही वरिष्ठ खाद्य खुदरा विक्रेताओं के साथ साइबर लचीलेपन के बारे में बातचीत कर चुकी है।
ब्रिटिश रिटेल कंसोर्टियम के मुख्य कार्यकारी हेलेन डिकिंसन ने कहा है कि साइबर घटनाएं खुदरा विक्रेताओं के लिए एक बड़ी चिंता का विषय हैं, व्यवसाय एनसीएससी के साथ मिलकर खुफिया जानकारी साझा करने और अपनी सुरक्षा को मजबूत करने के लिए काम कर रहे हैं।
यह पहली बार नहीं होगा कि हैक्स ने खाद्य आपूर्ति पर असर को लेकर चिंता जताई है।
जब मई 2025 में यूके के सुपरमार्केट एम एंड एस और को-ऑप को रैंसमवेयर हैकर्स ने निशाना बनाया, तो खुदरा विक्रेताओं को संघर्ष करना पड़ा कुछ दुकान की अलमारियाँ स्टॉक करें ताज़ा डिलीवरी के साथ।
पूरे यूके में ग्राहक खाली अलमारियों की शिकायत की हमले के बाद के दिनों में.
साइबर-सुरक्षा फर्म सेंटिनलवन के शोधकर्ता टॉम हेगेल ने कहा कि खुदरा विक्रेताओं को जिम्मेदारी के बारे में स्पष्ट होना चाहिए।
उन्होंने कहा, “खुदरा विक्रेताओं को इस सवाल का जवाब देना होगा कि उस उपकरण की सुरक्षा का मालिक कौन है, न कि केवल उसकी मरम्मत कौन करता है।”
उन्होंने कहा कि इंटरनेट कनेक्टिविटी रोजमर्रा की तकनीक को अधिक सुविधाजनक बना सकती है, लेकिन गति बनाए रखने के लिए सुरक्षा की जरूरत है।
“एक बार जब कोई हमलावर उन नियंत्रणों को संचालित कर सकता है, तो डीफ्रॉस्टिंग जैसे वैध कार्य व्यवधान के लिए उपकरण बन जाते हैं,” उन्होंने कहा।
“सेटिंग बदलने से भौतिक स्टॉक नष्ट हो सकता है, न कि केवल कंप्यूटर सिस्टम बाधित हो सकता है।”