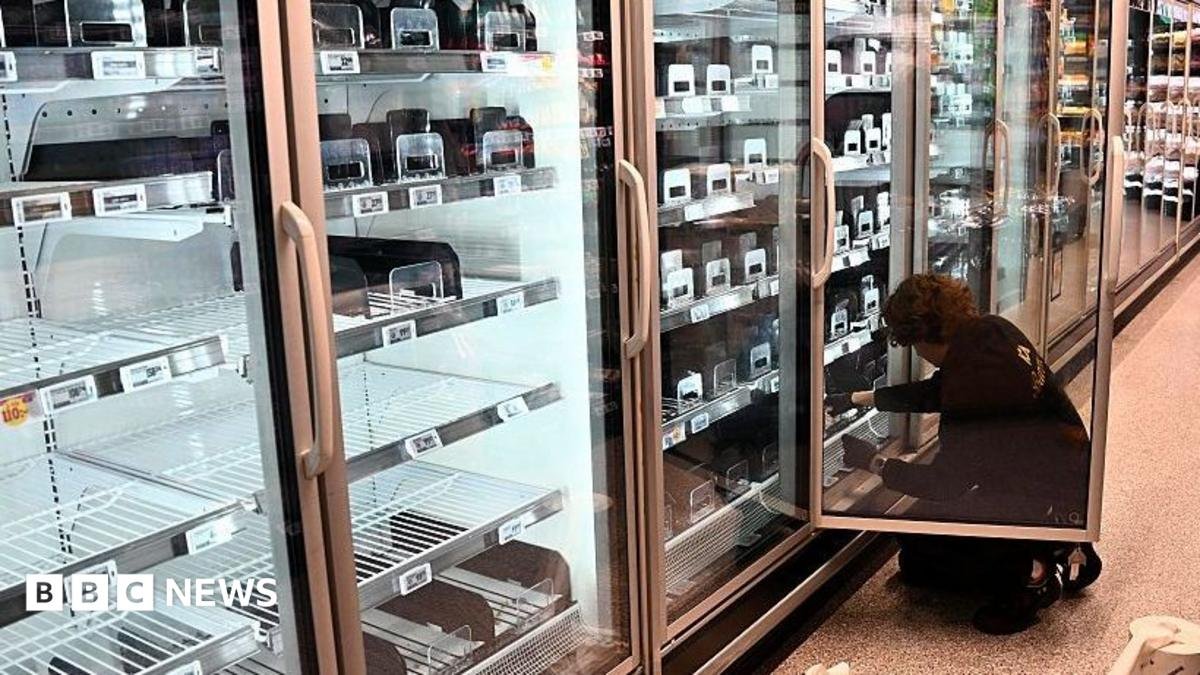
फ्रांसीसी अधिकारियों का कहना है कि दान के लिए रक्त संग्रहित करने के लिए चिकित्सा सुविधाओं में उपयोग किए जाने वाले फ्रिज अज्ञात हैकरों द्वारा हाल ही में किए गए साइबर हमलों से प्रभावित हुए थे।
फ्रेंच ब्लड एस्टैब्लिशमेंट (ईएफएस) ने कहा कि रक्त संग्रहित करने वाले ठंडे कमरों को हैकरों ने प्रभावित किया है, जिससे तापमान बढ़ना तय है – लेकिन रक्त आपूर्ति की सुरक्षा के लिए कर्मचारियों ने हस्तक्षेप किया।
ईएफएस ने कहा, “किसी भी स्वास्थ्य प्रभाव की पहचान नहीं की गई है और रक्त उत्पादों के किसी नुकसान की सूचना नहीं दी गई है।”
अब तक, यह ज्ञात था कि केवल सुपरमार्केट ही हैक से प्रभावित हुए थे।
इस बीच रूसी हैक्टिविस्ट समूहों के बारे में ऑनलाइन अफवाहें फैल रही हैं, जो दावा कर रहे हैं कि उन्होंने उन प्रणालियों में से एक को हैक करने के लिए मिलकर काम किया था, जिनका इस्तेमाल यूरोपीय सुपरमार्केटों को प्रभावित करने वाले हमलों में किया गया था।
Noname057(16) और Z-पेंटेस्ट एलायंस ने पोस्ट किया कि उन्होंने डैनफॉस को सफलतापूर्वक हैक कर लिया, जिससे अटकलें लगने लगीं कि फ्रीजर हैक के पीछे वे ही अपराधी थे।
लेकिन विश्लेषक अब सवाल कर रहे हैं कि क्या इसका मतलब यह है कि सुपरमार्केट साइबर हमलों के पीछे वे ही थे।
जबकि रूसी समूहों को खारिज नहीं किया जा रहा है, विशेषज्ञों का कहना है कि ईरानी हैक्टिविस्ट या राष्ट्र राज्य हैकर – या यहां तक कि मज़ाक करने वाले किशोर भी अपराधी हो सकते हैं।
कई कंपनियों के साइबर-सुरक्षा शोधकर्ता तथाकथित “हनीपोट्स” से एकत्र किए गए सबूतों पर विचार कर रहे हैं ताकि यह पता लगाया जा सके कि फ्रीजर हैक की लहरों के पीछे कौन है।
तीन अलग-अलग साइबर-सुरक्षा फर्मों ने नकली फ्रीज़र सॉफ़्टवेयर जाल तैनात किए हैं ताकि यह निगरानी की जा सके कि हैकर्स हमलों के लिए उनका उपयोग कैसे करने का प्रयास करते हैं।
साइबर-सुरक्षा में, “हनीपॉट” एक डिजिटल प्रलोभन है – जैसे कि एक नकली कंप्यूटर नेटवर्क या फ़ाइल – जानबूझकर हैकर्स को लुभाने और फंसाने के लिए एक कमजोर लक्ष्य की तरह स्थापित किया जाता है।
इन जालों की निगरानी करके, सुरक्षा विशेषज्ञ वास्तविक सिस्टम को जोखिम में डाले बिना किसी हमलावर के तरीकों का सुरक्षित रूप से अध्ययन कर सकते हैं।
साइबर हमलों की पहली लहर के बाद एकत्र की गई गतिविधि के अनुसार, कई यूरोपीय देशों में आई दूसरी लहर अत्यधिक लक्षित थी।
स्पैनिश साइबर-सुरक्षा कंपनी प्रीविडियन के रयान ड्यूहर्स्ट कहते हैं, “तथ्य यह है कि ये सभी फ्रिज फ्रीजर एक साथ प्रभावित हुए थे, यह योजना और समन्वय का सुझाव देता है।”
प्रभावित फ्रीज़र सॉफ़्टवेयर उत्पादों के प्रवेश बिंदु का शोषण करना मुश्किल नहीं था क्योंकि वे खराब रूप से संरक्षित थे, ज्ञात हमले के तरीके पहले से ही ऑनलाइन घूम रहे थे।
लेकिन ड्यूहर्स्ट जैसे विशेषज्ञों का कहना है कि हैकर या हैकर्स को लक्ष्य सूची बनाने के लिए उपकरणों के सार्वजनिक आईपी पते के बारे में जानकारी एकत्र करनी होगी, फिर योजना बनाने में समय लगेगा कि कौन से तरीकों का उपयोग करना है और उन्हें कब निष्पादित करना है।
उन्होंने कहा, “उपकरणों का तापमान बढ़ने की रिपोर्ट की गई समय सीमा को देखते हुए, अधिकतम क्षति के लिए रात का समय लगता है – यह इस बात का सबूत है कि हमला योजनाबद्ध और समन्वित था।”
एक अन्य साइबर फर्म जिसने हैकरों को अपनी रणनीति का खुलासा करने के लिए लुभाने के लिए इसी तरह की हनीपोट तकनीक को तैनात किया है, वह स्ट्रैथक्लाइड-आधारित लूपोविस है।
इसमें हनीपोट्स थे जो दुनिया भर में स्थित प्रतीत होते थे, और साइबर हमलों की दूसरी लहर से 10 दिन पहले गतिविधि देखना शुरू कर दिया था।
दिलचस्प बात यह है कि टीम ने हैकरों को केवल यूरोप में अपनी नकली फ्रीजर साइटों की स्कैनिंग और जांच करते देखा।
लूपोविस के संस्थापक डॉ जेवियर बेलेकेंस ने कहा, “हमने अफ्रीका या दक्षिण अमेरिका जैसी जगहों पर अपना कोई भी हनीपोट बिल्कुल भी लक्षित नहीं देखा।”
“यूक्रेन में बर्तन भी अकेले छोड़ दिए गए थे।”