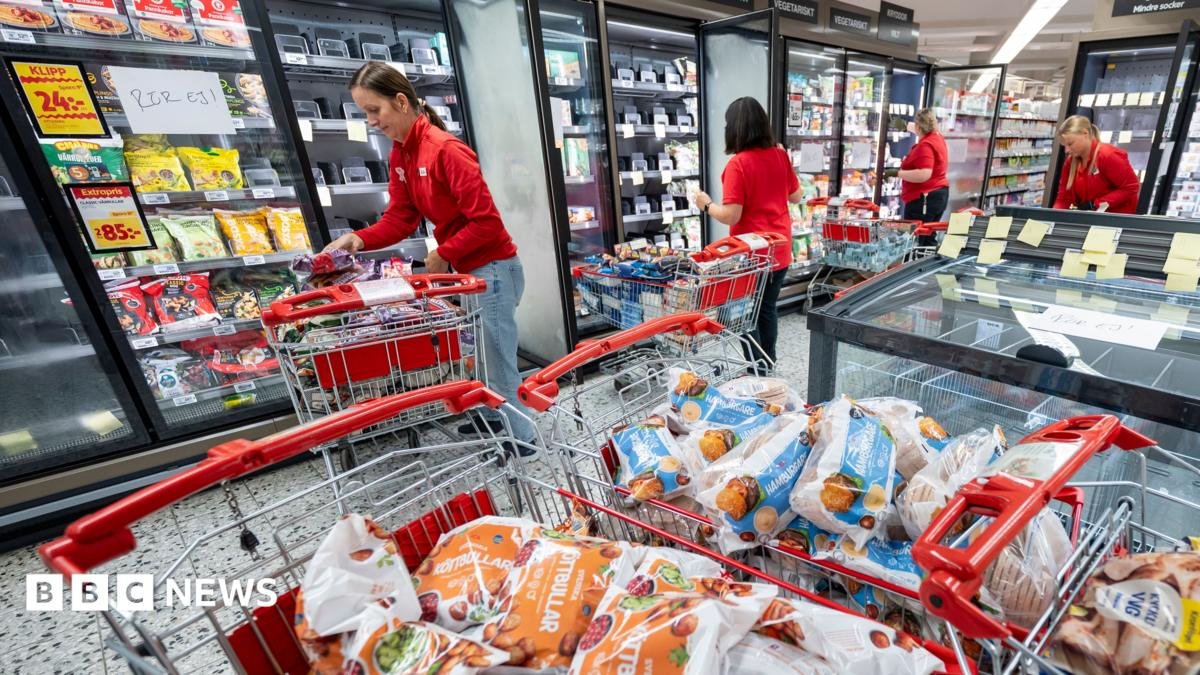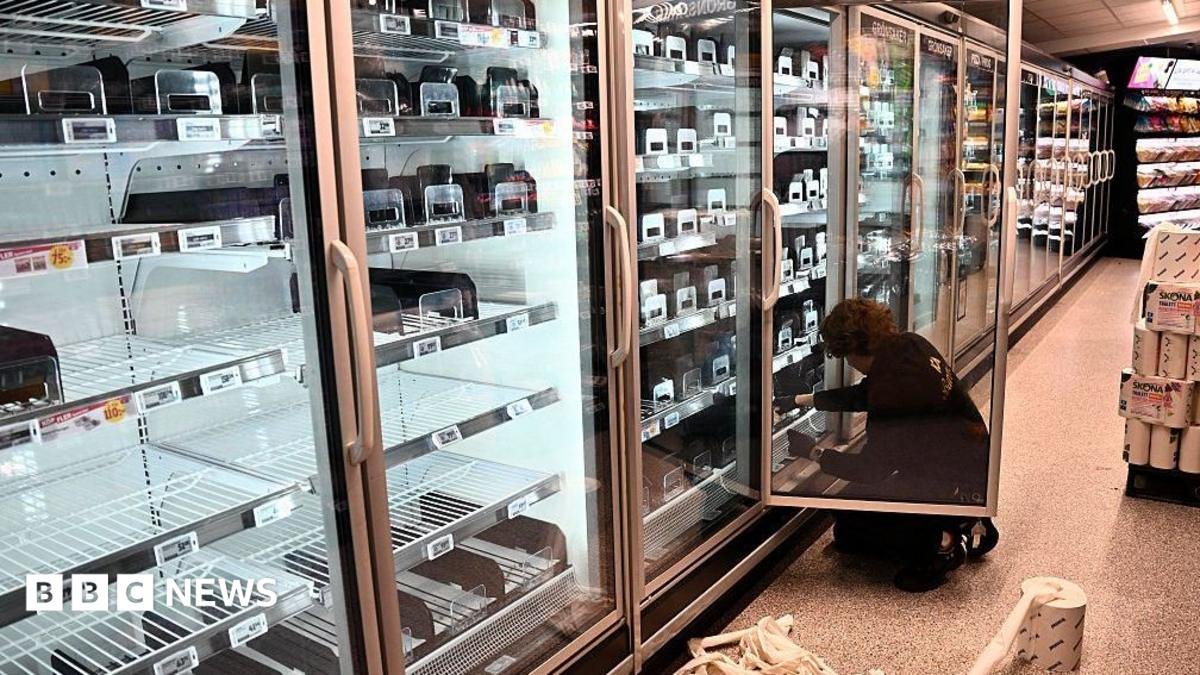
साइबर हमले से ब्रिटेन की खाद्य आपूर्ति श्रृंखला के कारोबार प्रभावित हुए हैं सुपरमार्केट फ्रिज और फ्रीजर सोमवार को पूरे यूरोप में।
राष्ट्रीय साइबर सुरक्षा केंद्र (एनसीएससी) का कहना है कि उसे “कुछ ऐसे उदाहरणों की जानकारी है जहां ब्रिटेन में कमजोर प्रौद्योगिकी का शोषण किया गया है।”
एनसीएससी के मुख्य कार्यकारी डॉ. रिचर्ड हॉर्न ने बीबीसी रेडियो फ़ोर पर टुडे कार्यक्रम में कहा कि उसने यूके में संभावित रूप से प्रभावित संगठनों को सचेत करने के लिए “रात भर काम किया”।
ब्रिटिश एसोसिएशन ऑफ इंडिपेंडेंट मीट सप्लायर्स (एआईएमएस) ने बीबीसी को बताया कि उसके 300 से अधिक सदस्यों में से कुछ अप्रत्याशित रूप से हैक्स के हिस्से के रूप में “संपार्श्विक” बन गए हैं।
एआईएमएस ने कहा कि दो सदस्यों ने देखा कि उनके फ्रिज डीफ़्रॉस्ट होने लगे हैं, जबकि दूसरे ने देखा कि उनकी ठंडी इकाइयों का तापमान 100C (212F) तक बढ़ गया है।
एआईएमएस के प्रवक्ता टोनी गुडगर ने कहा कि प्रभावित उपकरण उस समय खाली थे इसलिए कोई उपज नष्ट नहीं हुई – लेकिन व्यवसायों से सतर्क रहने का आग्रह किया।
उन्होंने कहा, “इस घटना को खाद्य उद्योग में आपूर्ति श्रृंखला के किसी भी बिंदु पर सभी के लिए एक अनुस्मारक के रूप में काम करना चाहिए कि उनके व्यवसाय को कुछ लोगों द्वारा लक्ष्य के रूप में देखा जा सकता है।”
सोमवार को, आयरलैंड, स्वीडन, एस्टोनिया और बेल्जियम सहित देशों के सुपरमार्केट ने फ्रिज और फ्रीजर के तापमान में बढ़ोतरी की सूचना दी।
ये घटनाएँ सुपरमार्केटों को निशाना बनाकर किए गए हमलों के बाद हुईं अक्टूबर की शुरुआत में पूरे फ़्रांस में खाद्य आपूर्तिकर्ता.
रात भर की हैक द्वारा सैकड़ों दुकानों को निशाना बनाया गया, जिससे लाखों यूरो मूल्य का ताजा और जमे हुए भोजन खराब हो गया।
उन हमलों ने ठंडी प्रशीतन इकाइयों को दूर से नियंत्रित और प्रबंधित करने के लिए उपयोग की जाने वाली कुछ प्रणालियों में कमजोरियों का फायदा उठाया, जो साइबर-सुरक्षा शोधकर्ताओं द्वारा महीनों पहले सामने आई थीं।
हॉर्न ने मंगलवार को बीबीसी को बताया कि अभी भी यह कहना जल्दबाजी होगी कि हैक के पीछे कौन था।
लेकिन उन्होंने कहा कि यह संगठनों और व्यवसायों के लिए तत्काल आवश्यकता की ओर इशारा करता है ताकि यह सुनिश्चित किया जा सके कि हमारे द्वारा उपयोग की जाने वाली और दैनिक आवश्यकता वाले अनुप्रयोगों की पूरी श्रृंखला को रेखांकित करने वाली तकनीक सुरक्षित और अद्यतित हो।
हॉर्न ने कहा, “एक समाज के रूप में हम जिस प्रौद्योगिकी आधार पर भरोसा करते हैं, उस पर उस हद तक निवेश नहीं किया गया है, जिस हद तक होना चाहिए।” उन्होंने कहा कि कई कंपनियों ने अपने जीवन के अंत से परे सिस्टम का विस्तार किया, उन्हें उन्नत नहीं किया और न ही उन्हें इंटरनेट से अलग सुरक्षित डिब्बों में रखा।
इस तरह की कार्रवाइयां कमजोरियां पैदा कर सकती हैं, जिसके बारे में कई साइबर-सुरक्षा विशेषज्ञों का कहना है कि यह हैकर्स के लिए खतरे का सबब बन सकता है और इसका आसानी से फायदा उठाया जा सकता है।
लेकिन यूके के साइबर प्रमुख ने कहा कि “हमारे विरोधियों के हाथों में एआई” के माध्यम से उन्हें अधिक तेज़ी से और आसानी से पाया और उनका शोषण किया जा सकता है।
उन्होंने कहा, “हमें सभी संगठनों को यह देखने की जरूरत है कि नवीनीकरण में निवेश के लिए वे किस पर भरोसा करते हैं।”
“हम जहां भी संभव हो हस्तक्षेप करते हैं। लेकिन, दिन के अंत में, यह आपका व्यवसाय है। यह आपका दान है। यह आपका जीवन है। आपको चुनाव करने और बुद्धिमानी से चयन करने की आवश्यकता है।”