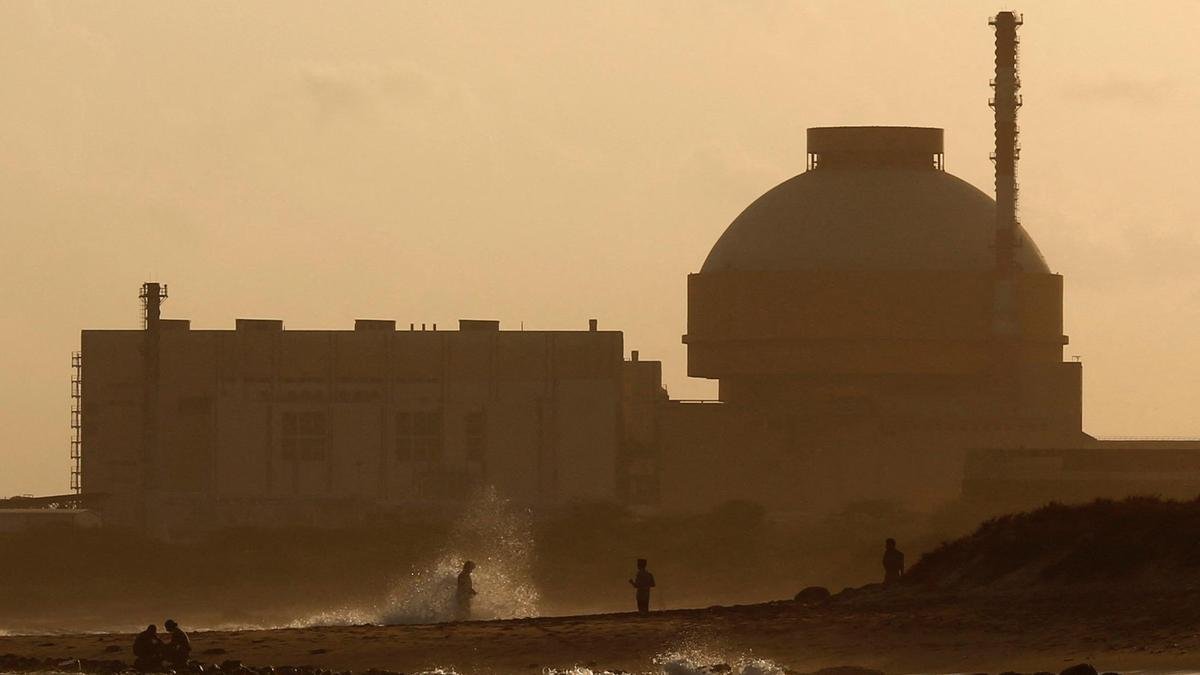
15 जुलाई, 2026 को रिपोर्ट की गई तमिलनाडु में कुडनकुलम परमाणु ऊर्जा परियोजना से संबंधित फाइलों से संबंधित डेटा उल्लंघन से संकेत मिलता है कि महत्वपूर्ण बुनियादी ढांचे के लिए भारत की साइबर सुरक्षा नीति उस परिधि के पीछे है जो अब वास्तविक संवेदनशील सुविधा से काफी आगे तक फैली हुई है।
सबसे परिणामी उल्लंघन कभी भी सुविधा को प्रभावित नहीं कर सकता है। यह एक वाणिज्यिक डेटा सेंटर में किराए के सर्वर में या यहां तक कि एक ठेकेदार के नेटवर्क के भीतर भी हो सकता है, जिसके पास ऐसे दस्तावेज़ हैं जिन्हें ठेकेदार रखने का हकदार है। संक्षेप में कुडनकुलम के मामले में यही हुआ प्रतीत होता है। और यही कारण है कि यह घटना उसके बाद के आश्वासनों से अधिक ध्यान देने योग्य है।
संयंत्र से परे की परिधि
जुलाई के मध्य में, ग्रुप वर्ल्ड लीक्स ने अपने डार्क वेब पोर्टल पर कुडनकुलम से संबंधित कुल 14.3 जीबी की लगभग 19,000 फाइलों के कथित लीक के अनुभाग पोस्ट करना शुरू कर दिया। जैसा कि रॉयटर्स द्वारा रिपोर्ट किया गया है, यह सामग्री वर्ष 2016 से लगभग 2025 तक फैली हुई है। इसमें इंजीनियरिंग चित्र, आपूर्तिकर्ता जानकारी, निरीक्षण रिकॉर्ड, बैठक मिनट और बीमा दस्तावेज़ शामिल हैं। उल्लंघन की पुष्टि रिलायंस इंफ्रास्ट्रक्चर द्वारा की गई थी – इसने कुडनकुलम इकाइयों 3 और 4 के लिए इंजीनियरिंग, खरीद और निर्माण अनुबंध जीता – और कहा कि डेटा को इसके तीसरे पक्ष के डेटा सेंटर योट्टा द्वारा सर्वर पर संग्रहीत किया गया था। यह भी कहा कि सरकार को सूचित कर दिया गया है. योट्टा ने 29 मई को अपनी साइट पर रैंसमवेयर गतिविधि की पुष्टि की और कहा कि गतिविधि पर काबू पा लिया गया है। जून तक हमलावर डेटा पर दावा कर रहे थे और फिरौती की मांग कर रहे थे। न्यूक्लियर पावर कॉरपोरेशन ऑफ इंडिया लिमिटेड (एनपीसीआईएल) ने कहा कि जानकारी केवल गैर-परमाणु बुनियादी ढांचे से संबंधित दस्तावेजों पर थी, और परमाणु सुरक्षा का समर्थन करने वाली प्रणालियों से असंबंधित थी।
इन सबमें चेतावनियाँ आवश्यक हैं। रैंसमवेयर समूह के दावे सबूत नहीं हैं क्योंकि ऐसे समूह नियमित रूप से अपने पास मौजूद चीज़ों को बढ़ा-चढ़ाकर पेश करते हैं। सार्वजनिक डोमेन में कुछ भी यह नहीं दर्शाता है कि डिज़ाइन द्वारा इंटरनेट से अलग किए गए रिएक्टरों या नियंत्रण और सुरक्षा प्रणालियों तक पहुंच बनाई गई थी। एनपीसीआईएल के स्पष्टीकरण को गंभीरता से लिया जाना चाहिए।
प्रासंगिक सवाल यह नहीं है कि क्या “रिएक्टर हैक किया गया था” – ऐसा नहीं था – लेकिन सवाल यह है कि भारत की सबसे संवेदनशील सुविधाओं के बारे में परिचालन संबंधी कितनी प्रासंगिक जानकारी सुविधाओं से परे मौजूद है। इनमें ठेकेदारों, उपठेकेदारों, सेवा प्रदाताओं और उनके कर्मचारियों की हिस्सेदारी शामिल है, जिनमें से कुछ भारत के नियामक ढांचे की पहुंच के भीतर आते हैं।
यह पहली बार नहीं है कि कुडनकुलम इस तरह की चर्चा में आया है। 2019 में, डीट्रैक मैलवेयर, जिसे साइबर सुरक्षा शोधकर्ता उत्तर कोरिया के लाजर समूह के साथ जोड़ते हैं, प्लांट के इंटरनेट-फेसिंग प्रशासनिक नेटवर्क से जुड़े कंप्यूटर पर पाया गया था। एनपीसीआईएल ने शुरू में रिपोर्टों को खारिज कर दिया लेकिन संक्रमण की पुष्टि की, जबकि इस बात पर जोर दिया कि महत्वपूर्ण आंतरिक नेटवर्क अलग और अप्रभावित था। दोनों तकनीकी रूप से जुड़े नहीं हैं, लेकिन एक लिंक है। दोनों उदाहरणों में, कोर कायम रहा और एक्सपोज़र परिधि पर था। सबसे पहले, यह एक प्रशासनिक नेटवर्क था; अब, यह एक वाणिज्यिक डेटा सेंटर में एक ठेकेदार का सर्वर था। सात साल बाद, सवाल यह है कि क्या 2019 के सबक को कभी गंभीरता से लिया गया था – कि सुरक्षा जोखिम महत्वपूर्ण सुविधाओं से परे हैं और क्या महत्वपूर्ण बुनियादी ढांचे के आसपास पारिस्थितिकी तंत्र को सुरक्षित करने के लिए कोई व्यवस्थित दृष्टिकोण रहा है। ताज़ा घटना बताती है कि ऐसा नहीं था.
एक साइबर ब्लाइंड स्पॉट
ये पारिस्थितिकी तंत्र बड़े और बढ़ते हुए हैं। एक आधुनिक परमाणु संयंत्र, बिजली ग्रिड, रक्षा उत्पादन सुविधा या दूरसंचार प्रणाली को एक संगठन के रूप में बनाया या संचालित नहीं किया जा सकता है। सार्वजनिक उपयोगिताएँ निजी इंजीनियरिंग और निर्माण फर्मों, उपकरण और सॉफ्टवेयर आपूर्तिकर्ताओं, क्लाउड और डेटा सेंटर प्रदाताओं, बीमाकर्ताओं, प्रमाणन एजेंसियों और उपठेकेदारों की परतों के साथ बैठती हैं, जिनमें से कई विदेशी प्रौद्योगिकी भागीदार हैं। उनमें से प्रत्येक वैध रूप से संवेदनशील डेटा, जैसे चित्र, खरीद आदेश प्रपत्र, रिपोर्ट, व्यक्तिगत डेटा, क्रेडेंशियल्स और शेड्यूल रख सकता है। लेकिन यह जानकारी आवश्यक रूप से मुख्य सुविधा पर मौजूद सुरक्षा उपायों, जैसे नेटवर्क विभाजन, एयर-गैप्ड नियंत्रण प्रणाली और भौतिक सुरक्षा द्वारा संरक्षित नहीं है। इससे आपूर्ति शृंखला में साइबर सुरक्षा जोखिम पैदा होता है। दूसरे शब्दों में, किसी संगठन की सुरक्षा न केवल उसके अपने सुरक्षा उपायों पर निर्भर करती है, बल्कि हर उस इकाई की सुरक्षा पर भी निर्भर करती है जिसकी उसके डेटा तक पहुंच है।
एक परिष्कृत हमलावर इस जानकारी का उपयोग ठेकेदारों की पहचान करने, फ़िशिंग हमलों के लिए संभावित लक्ष्य ढूंढने और यह निर्धारित करने के लिए कर सकता है कि कौन सा उपठेकेदार सिस्टम में सबसे आसान मार्ग प्रदान करता है। जैसा कि न्यूक्लियर थ्रेट इनिशिएटिव के निकोलस रोथ ने कहा है, ऐसे दस्तावेज़ यह भी बता सकते हैं कि सिस्टम तक कैसे पहुंचा जा सकता है। बड़ी चिंता यह है कि रणनीतिक जानकारी सुरक्षा जोखिम पैदा कर सकती है, भले ही यह परिचालन प्रणालियों तक सीधी पहुंच प्रदान न करे। इसलिए किसी भी गंभीर मूल्यांकन में न केवल यह जांचना चाहिए कि क्या जानकारी ली गई बल्कि यह भी जांचना चाहिए कि भविष्य में इसका दुरुपयोग कैसे किया जा सकता है।
भारत को साइबर सुरक्षा प्रशासन में एक कमी का सामना करना पड़ रहा है। ऐसा नहीं है कि संस्थाएँ या नियम अनुपस्थित हैं। भारतीय कंप्यूटर आपातकालीन प्रतिक्रिया टीम, सीईआरटी-इन, साइबर सुरक्षा घटनाओं पर प्रतिक्रिया देने के लिए जिम्मेदार राष्ट्रीय एजेंसी है, और इसके 2022 के निर्देशों ने ऐसी घटनाओं की त्वरित रिपोर्टिंग को अनिवार्य बना दिया है। सूचना प्रौद्योगिकी अधिनियम की धारा 70ए के तहत स्थापित राष्ट्रीय महत्वपूर्ण सूचना अवसंरचना संरक्षण केंद्र (एनसीआईआईपीसी) महत्वपूर्ण सूचना अवसंरचना की सुरक्षा के लिए जिम्मेदार है।
हालाँकि, भारत के साइबर सुरक्षा नियम ठेकेदारों, उपठेकेदारों और डेटा केंद्रों के बीच साझा की गई संवेदनशील जानकारी के लिए समान सुरक्षा सुनिश्चित नहीं करते हैं। हालाँकि मौजूदा नियम सेवा प्रदाताओं की कई श्रेणियों को कवर करते हैं, लेकिन आपूर्ति श्रृंखला में सुरक्षा मानकों, निरीक्षण और जवाबदेही की पर्याप्तता के बारे में सवाल बने हुए हैं। कानून में, एक “संरक्षित प्रणाली” एक बुनियादी ढांचे से संबंधित है, और दायित्व इसके ऑपरेटर पर आते हैं। एक बार परियोजना की जानकारी एक ठेकेदार के साथ साझा की जाती है, और फिर एक उपठेकेदार या डेटा सेंटर के साथ, इसकी सुरक्षा काफी हद तक संविदात्मक व्यवस्थाओं पर निर्भर करती है। डिजिटल व्यक्तिगत डेटा संरक्षण अधिनियम आम तौर पर इंजीनियरिंग ड्राइंग और अन्य तकनीकी जानकारी को कवर नहीं करता है जिसमें व्यक्तिगत डेटा शामिल नहीं होता है।
इससे जवाबदेही की समस्या पैदा होती है. ऑपरेटर सच्चाई से कह सकता है कि उसके सिस्टम का उल्लंघन नहीं किया गया था, ठेकेदार अपने होस्टिंग प्रदाता और होस्ट को उसके पास मौजूद मैलवेयर के लिए दोषी ठहरा सकता है। ये सभी दावे सच हो सकते हैं, फिर भी संवेदनशील दस्तावेज़ अभी भी डार्क वेब पर पहुँच सकते हैं। कुडनकुलम घटना द्वारा उठाया गया मुख्य प्रश्न यह है कि ऑपरेटर के नियंत्रण से बाहर होने के बाद महत्वपूर्ण बुनियादी ढांचे की जानकारी की सुरक्षा के लिए कौन जिम्मेदार है।
विस्तार और जोखिम
भारत कुडनकुलम संयंत्र को 6,000 मेगावाट की क्षमता तक विस्तारित कर रहा है, स्मार्ट ग्रिड और डिजिटल सार्वजनिक बुनियादी ढांचे का विकास कर रहा है, आत्मनिर्भर भारत के तहत रक्षा और अंतरिक्ष क्षेत्रों को निजी कंपनियों के लिए खोल रहा है, और सरकारी डेटा और सेवाओं को वाणिज्यिक क्लाउड प्लेटफार्मों पर ले जा रहा है। इनमें से प्रत्येक कदम रणनीतिक अर्थ रखता है। लेकिन उनका मतलब यह भी है कि अधिक निजी कंपनियों के पास संवेदनशील जानकारी तक पहुंच होगी, जिससे साइबर हमलों का खतरा बढ़ जाएगा और हमलावरों के लिए पहुंच हासिल करने के और अधिक तरीके तैयार होंगे। एक ऐसी प्रणाली के लिए डिज़ाइन की गई साइबर सुरक्षा नीति जिसमें सरकार सब कुछ बनाती और नियंत्रित करती है, अब उस प्रणाली के लिए पर्याप्त नहीं है जो निजी ठेकेदारों, उपठेकेदारों और वाणिज्यिक बुनियादी ढांचे पर निर्भर है।
क्या कदम उठाए जाने चाहिए? सबसे पहले, सुरक्षा दायित्वों को डेटा का पालन करना चाहिए, न कि संगठन का। महत्वपूर्ण बुनियादी ढांचे के डेटा को संभालने वाले किसी भी ठेकेदार, उपठेकेदार या क्लाउड प्रदाता को खरीद अनुबंध में दायित्व और ऑडिट आवश्यकताओं के साथ परिभाषित मानकों से बंधा होना चाहिए। दूसरा, भारत को वास्तविक डेटा वर्गीकरण की आवश्यकता है ताकि पारंपरिक सुविधा का निर्माण करने वाला ठेकेदार केवल वही डेटा रख सके जिसकी उसे आवश्यकता है और केवल तब तक के लिए जब तक उसकी आवश्यकता हो। तीसरा, वार्षिक अनुपालन प्रमाणपत्रों को तीसरे पक्ष के जोखिम मूल्यांकन का रास्ता देना चाहिए, जिसमें रेड-टीम अभ्यास भी शामिल है जो विक्रेता पारिस्थितिकी तंत्र का परीक्षण करता है, न कि केवल एक ऑपरेटर की परिधि का। चौथा, शून्य-विश्वास होना चाहिए। धारणा यह होनी चाहिए कि कोई भी नेटवर्क सुरक्षित नहीं है। प्रत्येक पहुंच बिंदु को सत्यापित किया जाना चाहिए। राष्ट्रीय महत्व की परियोजनाओं के लिए यही नीति होनी चाहिए। अंत में, सीईआरटी-इन, एनसीआईआईपीसी, क्षेत्रीय नियामकों और ऑपरेटरों को महत्वपूर्ण-बुनियादी ढांचे की आपूर्ति-श्रृंखला सुरक्षा के लिए एक एकल राष्ट्रीय ढांचे पर जुटना चाहिए – जो उल्लंघन के बाद के बजाय पहले जिम्मेदारी सौंपता है। चाहे वह नए कानून के माध्यम से आए या आईटी अधिनियम की रचनात्मक व्याख्या के लिए इंतजार किया जा सकता है।
डिजिटल युग में, महत्वपूर्ण बुनियादी ढाँचा किसी बाड़ के पीछे घिरी हुई इमारत नहीं है; यह एक स्तरित प्रणाली है जिसमें कई पहुंच बिंदु हैं, उनमें से कई ऑपरेटर के नियंत्रण से बाहर हैं। यह सुनिश्चित करके भारत की सबसे अच्छी सेवा की जाएगी कि रिएक्टर के रहस्यों को रखने वाले प्रत्येक संगठन को उन रहस्यों के समान मानक का पालन करना चाहिए।
ख्याति सिंह रिसर्च एनालिस्ट, सेंटर फॉर नॉर्थ अमेरिका एंड स्ट्रैटेजिक टेक्नोलॉजीज, एमपी-आईडीएसए और लेखिका हैं साइबर लेविथान: अंतर्राष्ट्रीय संबंधों में डिजिटल रणनीतियाँ
प्रकाशित – 27 अक्टूबर, 2026 12:16 पूर्वाह्न IST